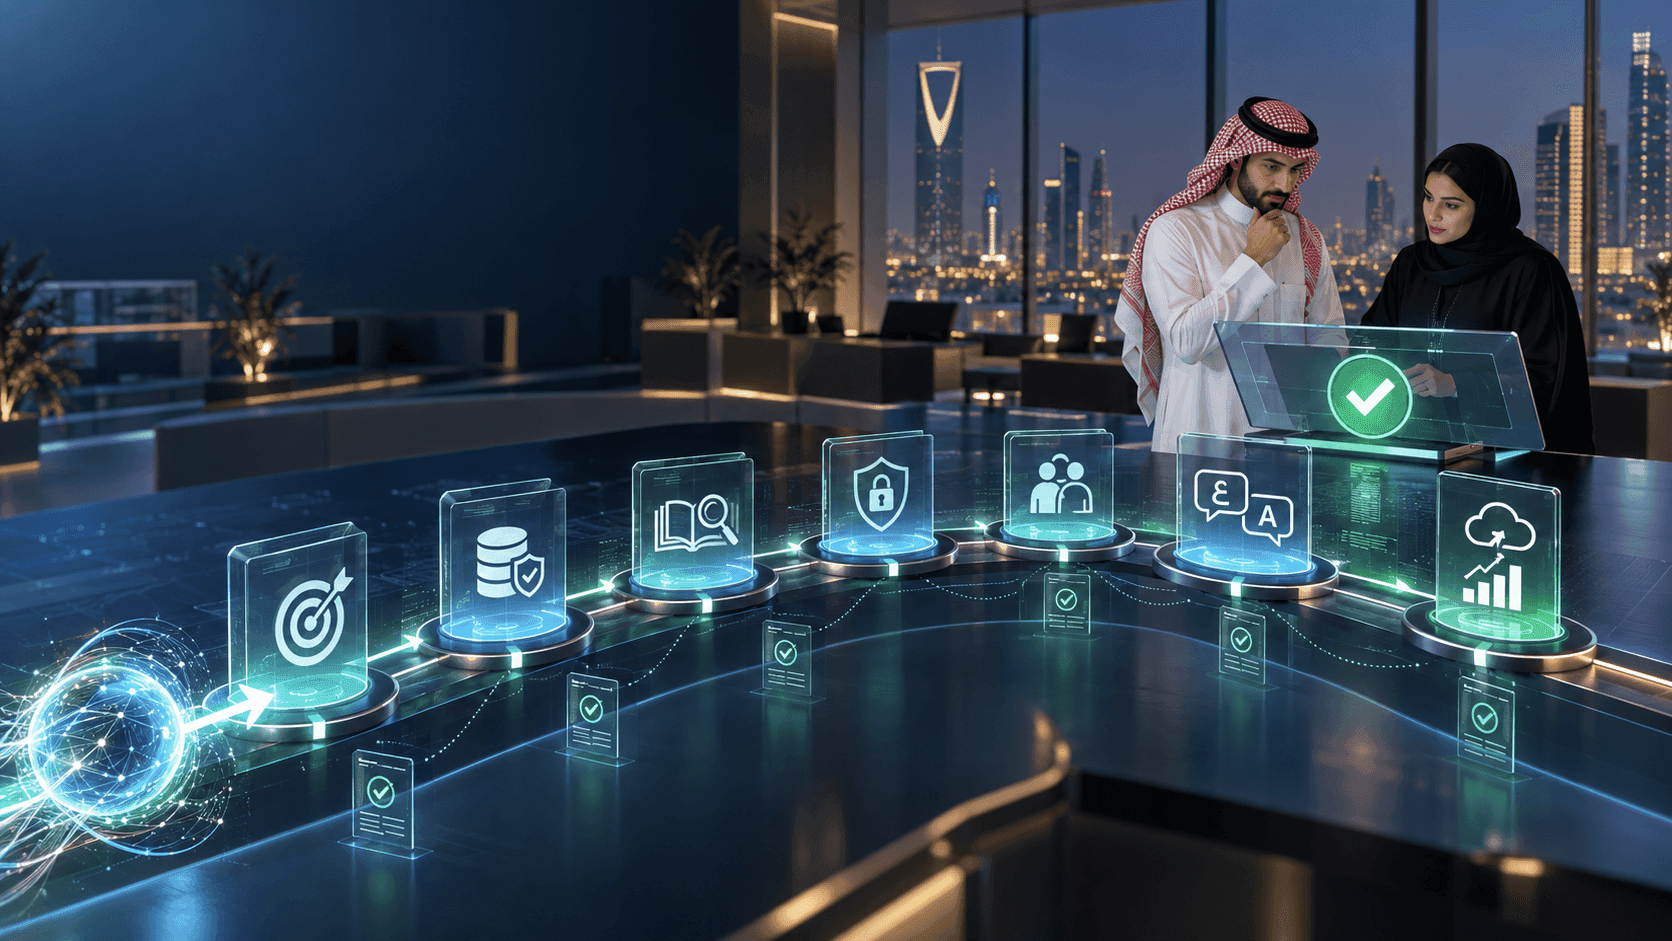
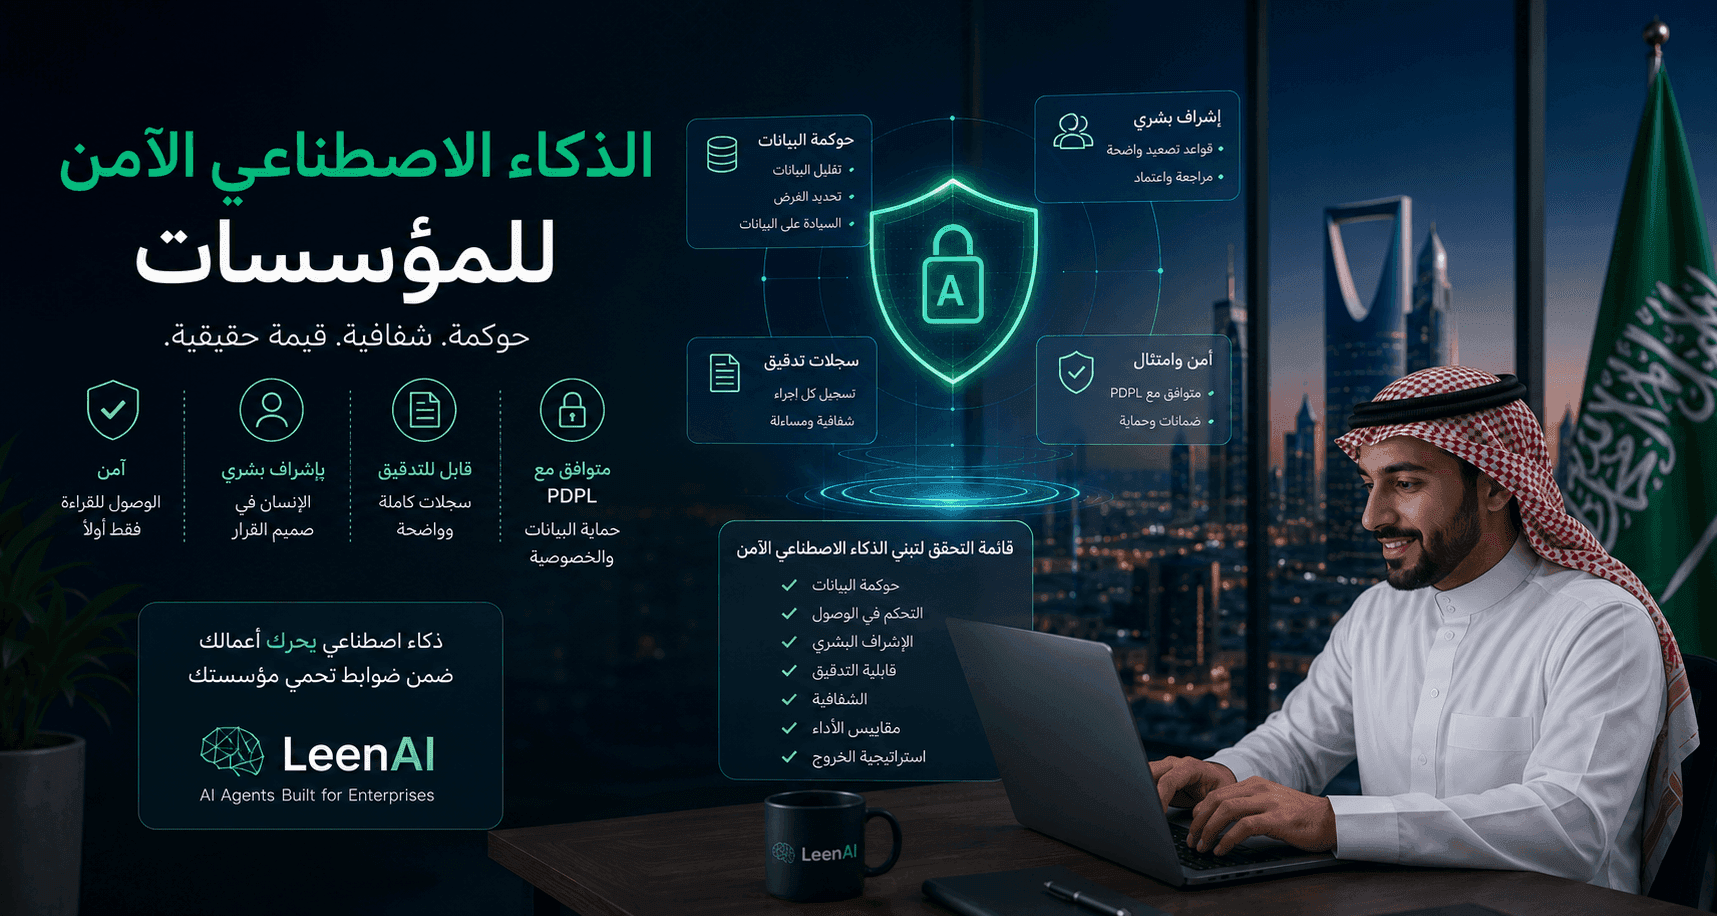
تنتقل المؤسسات السعودية من مرحلة تجربة الذكاء الاصطناعي إلى استخدامه في العمليات اليومية والإنتاج الفعلي. ومع تسارع التحول الرقمي ضمن رؤية 2030، أصبح صناع القرار بحاجة إلى حلول ذكاء اصطناعي لا تكتفي بإبهارهم في العروض التوضيحية، بل تعمل بكفاءة مع الحفاظ على الأمان والحوكمة والامتثال.
لكن ماذا يعني الذكاء الاصطناعي الآمن للمؤسسات فعليًا؟
الأمان لا يعني تقييد الذكاء الاصطناعي إلى درجة فقدان فائدته. بل يعني تصميم أنظمة قادرة على العمل ضمن حدود واضحة، والوصول إلى البيانات وفق الصلاحيات، وإشراك الإنسان في القرارات الحساسة، وتسجيل الإجراءات المهمة، مع مراعاة متطلبات حماية البيانات.
بالنسبة للمؤسسات السعودية، يجب أن تكون حوكمة الذكاء الاصطناعي جزءًا من التصميم منذ البداية، وليس إضافة لاحقة بعد إطلاق النظام.
ماذا يعني الذكاء الاصطناعي الآمن للمؤسسات؟
الذكاء الاصطناعي الآمن للمؤسسات هو نظام مصمم للعمل مع بيانات وعمليات المؤسسة ضمن مجموعة واضحة من الضوابط الأمنية والتشغيلية والحوكمية.
ويشمل ذلك عادةً:
- التحكم في الوصول إلى البيانات.
- الصلاحيات القائمة على الأدوار.
- تقليل البيانات المستخدمة في كل مهمة.
- الوصول للقراءة فقط عند الحاجة.
- المراجعة البشرية للإجراءات الحساسة.
- تسجيل العمليات والقرارات.
- حماية البيانات أثناء المعالجة والتخزين.
- تقييم أداء النظام ومخاطره بشكل مستمر.
وهنا يظهر الفرق بين AI chatbot بسيط وgoverned AI agent مخصص للمؤسسات.
فالوكيل المحكوم لا يملك حرية غير محدودة في الوصول إلى أنظمة المؤسسة أو اتخاذ الإجراءات. بل يعمل ضمن قواعد محددة يمكن مراقبتها ومراجعتها.
ماذا يعني الامتثال لـ PDPL لوكلاء الذكاء الاصطناعي؟
يُعد نظام حماية البيانات الشخصية السعودي (PDPL) عنصرًا أساسيًا عند تصميم حلول الذكاء الاصطناعي التي تتعامل مع البيانات الشخصية.
ولا يقتصر الأمر على التشفير أو الحصول على الموافقة. يجب على المؤسسات تقييم كيفية جمع البيانات الشخصية ومعالجتها واستخدامها والاحتفاظ بها، وكذلك كيفية مشاركة البيانات أو نقلها عند الحاجة.
وتنص الأطر التنظيمية السعودية على متطلبات تتعلق، من بين أمور أخرى، بتقليل البيانات عند نقلها خارج المملكة، ومستوى الحماية المناسب، والضمانات المطلوبة في حالات النقل أو الإفصاح. لذلك، لا ينبغي افتراض أن كل البيانات الشخصية يجب أن تبقى داخل المملكة في جميع الحالات، بل يجب تقييم أي نقل خارجي وفق المتطلبات والضوابط المعمول بها.
عند تقييم مورد للذكاء الاصطناعي، اسأل:
- أين تتم معالجة البيانات؟
- ما البيانات التي يصل إليها النظام؟
- هل يستخدم بيانات المؤسسة لتدريب نماذج عامة؟
- ما سياسات الاحتفاظ بالبيانات؟
- من يمكنه الوصول إلى البيانات؟
- هل توجد سجلات تدقيق؟
- كيف تتم إدارة عمليات نقل البيانات خارج المملكة؟
- ما الضمانات المستخدمة لحماية البيانات؟
إذا لم يستطع المورد تقديم إجابات واضحة، فهذه إشارة تستحق مزيدًا من التقييم.
هل يجب أن يكون وكيل الذكاء الاصطناعي للقراءة فقط أولًا؟
من أهم مبادئ حوكمة وكلاء الذكاء الاصطناعي أن يبدأ النظام بصلاحيات محدودة.
يعني مفهوم Read-Only-First أن الوكيل يستطيع قراءة البيانات واسترجاع المعلومات وتحليلها، لكنه لا يملك صلاحية تعديل أو حذف البيانات أو تنفيذ إجراءات حساسة بشكل تلقائي.
على سبيل المثال، يمكن لوكيل المشتريات قراءة طلب عرض السعر والأسعار السابقة وإنشاء مسودة عرض، بينما تتم الموافقة النهائية من موظف مختص.
هذا التصميم يقلل من مخاطر:
- التعديلات غير المقصودة.
- تنفيذ إجراءات خاطئة.
- الوصول غير الضروري إلى الأنظمة.
- القرارات غير القابلة للتفسير.
- فقدان السيطرة على العمليات الحساسة.
بالنسبة للمؤسسات، الهدف ليس منع الوكيل من العمل، بل إعطاؤه الصلاحيات التي يحتاج إليها فقط لأداء المهمة المطلوبة.
كيف تحافظ المؤسسات على الإنسان داخل الحلقة؟
Human-in-the-Loop (HITL) يعني أن القرارات أو الإجراءات عالية المخاطر تمر عبر مراجعة بشرية قبل تنفيذها.
لكن الإشراف البشري لا يعني أن الموظف يجب أن يراجع كل رسالة أو كل استعلام.
الأفضل هو تحديد نقاط التصعيد مسبقًا.
يمكن للوكيل مثلًا:
- التعامل مع الاستفسارات المتكررة.
- استرجاع المعلومات من قاعدة المعرفة.
- إعداد مسودة رد.
- تصنيف طلب العميل.
- اقتراح الإجراء المناسب.
ثم يتم تحويل الحالات الحساسة إلى الموظف المختص.
على سبيل المثال، يمكن لوكيل خدمة العملاء التعامل تلقائيًا مع سؤال حول حالة الطلب، بينما يتم تصعيد طلب استرداد مالي أو تغيير عقد إلى موظف بشري.
بهذه الطريقة، تعمل الأتمتة على تقليل العمل المتكرر دون إزالة الرقابة البشرية عن القرارات المهمة.
لماذا تعد سجلات التدقيق مهمة في الذكاء الاصطناعي المؤسسي؟
لا يكفي أن تعرف المؤسسة ما الذي أجاب عنه الذكاء الاصطناعي. يجب أن تتمكن أيضًا من فهم ما حدث أثناء تنفيذ المهمة.
ولهذا تعتبر AI audit logs جزءًا مهمًا من حوكمة الذكاء الاصطناعي.
يجب أن تساعد السجلات المؤسسة على معرفة:
- من استخدم النظام؟
- متى حدث الاستعلام؟
- ما البيانات أو المصادر التي تم الوصول إليها؟
- ما النتيجة التي تم إنتاجها؟
- هل تم تصعيد القرار إلى إنسان؟
- ما الإجراء الذي تم تنفيذه؟
- ما الموافقة التي تمت؟
- ما النظام الذي تأثر بالإجراء؟
كلما كانت السجلات أكثر وضوحًا وقابلية للبحث، أصبحت أكثر فائدة لفرق الأمن والامتثال والتدقيق.
كيف تقيس أمان وقيمة الذكاء الاصطناعي في تجربة تجريبية؟
لا ينبغي أن تقيس المؤسسة نجاح تجربة الذكاء الاصطناعي بناءً على جودة العرض التوضيحي فقط.
يجب تحديد مؤشرات الأداء ومؤشرات الأمان قبل بدء التجربة.
مؤشرات الأداء
يمكن أن تشمل:
- Time-to-Quote (TTQ): الوقت اللازم لإعداد عرض السعر.
- First Contact Resolution (FCR): نسبة الحالات التي يتم حلها من أول تواصل.
- Average Handling Time (AHT): متوسط وقت معالجة الطلب.
- Answer Accuracy: دقة الإجابات.
- Time-to-Find (TTF): الوقت اللازم للعثور على المعلومات.
مؤشرات الحوكمة والأمان
يمكن أيضًا متابعة:
- محاولات الوصول غير المصرح بها.
- معدلات التصعيد البشري.
- حالات رفض الإجراءات.
- أخطاء الاسترجاع.
- النتائج الإيجابية الخاطئة.
- الحالات التي تتطلب تدخلًا بشريًا.
- اكتمال سجلات التدقيق.
بهذه الطريقة، تصبح التجربة وسيلة لإثبات القيمة والأمان في الوقت نفسه.
ما هي قائمة التحقق من الذكاء الاصطناعي الآمن للمؤسسات؟
قبل اختيار أي AI agent أو منصة ذكاء اصطناعي، استخدم قائمة التحقق التالية:
1. حوكمة البيانات
هل يعرف المورد ما البيانات التي يصل إليها النظام وكيف يتم استخدامها؟
2. التحكم في الوصول
هل يدعم النظام الصلاحيات القائمة على الأدوار ويمنع الوصول غير المصرح به؟
3. القراءة فقط أولًا
هل يستطيع الوكيل العمل دون امتلاك صلاحيات كتابة واسعة على أنظمة المؤسسة؟
4. الإشراف البشري
هل توجد قواعد واضحة لتحديد الحالات التي تتطلب موافقة بشرية؟
5. قابلية التدقيق
هل يمكن الوصول إلى سجلات واضحة للاستعلامات والاسترجاع والإجراءات؟
6. الشفافية
هل تستطيع المؤسسة فهم مصادر الإجابة أو أسباب التوصية عند الحاجة؟
7. معايير قبول واضحة
هل توجد KPIs ومعايير نجاح محددة قبل بدء المشروع؟
هذه النقاط تساعد فرق تقنية المعلومات والعمليات والمشتريات على مقارنة حلول الذكاء الاصطناعي بطريقة أكثر عملية.
كيف تختار مزود الذكاء الاصطناعي الآمن؟
عند مقارنة مزودي حلول الذكاء الاصطناعي، لا تنظر فقط إلى قدرات النموذج.
قيّم المنظومة بالكامل.
اسأل عن:
- نموذج الحوكمة.
- بنية الأمان.
- طريقة معالجة البيانات.
- إدارة الصلاحيات.
- سجلات التدقيق.
- آليات التصعيد البشري.
- التكامل مع أنظمة المؤسسة.
- دعم العربية والإنجليزية.
- آلية التقييم.
- سياسة الاحتفاظ بالبيانات.
- إجراءات نقل البيانات خارج المملكة عند وجودها.
- خطة التوسع من التجربة إلى الإنتاج.
المورد الجيد يجب أن يكون قادرًا على شرح كيف يعمل النظام داخل بيئة المؤسسة، وليس فقط عرض قدراته في بيئة تجريبية.
لماذا لا يكفي اختبار الذكاء الاصطناعي في Demo؟
قد يبدو نظام الذكاء الاصطناعي ممتازًا أثناء العرض، لكن هذا لا يعني بالضرورة أنه جاهز للإنتاج.
الاختبار الحقيقي يبدأ عندما يتعامل النظام مع:
- بيانات المؤسسة الحقيقية.
- استعلامات المستخدمين الفعلية.
- الحالات الاستثنائية.
- الصلاحيات المختلفة.
- المستندات غير المنظمة.
- اللغة العربية.
- الأنظمة الداخلية.
- إجراءات الموافقة.
لهذا السبب، يمكن أن تكون التجربة محدودة النطاق أفضل من الالتزام بمشروع كبير منذ البداية.
ابدأ بحالة استخدام واضحة، وحدد KPI، واختبر النظام مع مجموعة صغيرة من المستخدمين، ثم قرر ما إذا كان جاهزًا للتوسع.
كيف تساعد التجربة التجريبية على تقليل مخاطر الذكاء الاصطناعي؟
يمكن أن تكون تجربة الذكاء الاصطناعي فرصة لاختبار ثلاثة أشياء في الوقت نفسه:
القيمة + الأداء + الحوكمة.
بدلًا من السؤال:
"هل يستطيع الذكاء الاصطناعي القيام بهذه المهمة؟"
يصبح السؤال:
"هل يستطيع القيام بها بدقة، وبأمان، وضمن الصلاحيات المطلوبة، وبنتائج يمكن قياسها؟"
يمكن أن تتضمن التجربة:
- تحديد حالة الاستخدام.
- تحديد مصادر البيانات.
- تحديد المستخدمين والصلاحيات.
- إعداد معايير الأداء.
- إعداد معايير الأمان.
- اختبار النظام ببيانات حقيقية.
- إجراء UAT.
- تحليل النتائج.
- توثيق المتطلبات اللازمة للتوسع.
هذا النهج يجعل قرار التوسع مبنيًا على الأدلة بدلًا من التوقعات.
هل الذكاء الاصطناعي الآمن يعني ذكاءً اصطناعيًا أقل كفاءة؟
ليس بالضرورة.
الهدف من الحوكمة ليس منع الذكاء الاصطناعي من العمل، بل تحديد أين يمكنه العمل بحرية وأين يحتاج إلى رقابة.
يمكن للوكيل التعامل مع عدد كبير من المهام منخفضة المخاطر تلقائيًا، بينما يتم تحويل القرارات الحساسة إلى الإنسان.
وهذا يمكن أن يخلق نموذجًا عمليًا:
AI handles the routine → Human handles the exception.
بهذه الطريقة، تحصل المؤسسة على الأتمتة دون التضحية بالمساءلة.
الذكاء الاصطناعي الآمن رحلة مستمرة وليس خانة امتثال
الذكاء الاصطناعي الآمن للمؤسسات ليس شهادة أو خانة يتم وضع علامة عليها مرة واحدة.
إنه إطار مستمر يتطور مع:
- تغير الأنظمة.
- تغير البيانات.
- توسع حالات الاستخدام.
- ظهور مخاطر جديدة.
- تحديث المتطلبات التنظيمية.
- انتقال النظام من التجربة إلى الإنتاج.
لذلك يجب أن تبدأ المؤسسات السعودية بحالة استخدام محددة، وتضع ضوابط واضحة، وتقيس الأداء والأمان، ثم تتوسع تدريجيًا.
تتبنى LeenAI نهج Governed AI من خلال تصميم وكلاء مثل SmartQuote وWhatsApp CX وOpsRAG ضمن ضوابط تشغيلية تشمل الوصول المحدود، والإشراف البشري، والتدقيق.
إذا كنت تقيم وكيل ذكاء اصطناعي لمؤسستك، يمكنك الاطلاع على كيفية تحديد نطاق التجارب أو التواصل مع فريق LeenAI لمناقشة حالة الاستخدام ومتطلبات الحوكمة الخاصة بك.
الأسئلة الشائعة حول الذكاء الاصطناعي الآمن للمؤسسات
ما المقصود بالذكاء الاصطناعي الآمن للمؤسسات؟
الذكاء الاصطناعي الآمن للمؤسسات هو ذكاء اصطناعي يعمل ضمن ضوابط واضحة للأمان والوصول والبيانات والحوكمة، مع وجود آليات للمراقبة والمراجعة والتدخل البشري عند الحاجة.
هل الذكاء الاصطناعي الآمن يعني أن النظام لا يستطيع اتخاذ أي إجراء؟
لا. يمكن للوكيل تنفيذ المهام التي تسمح بها المؤسسة، لكن الإجراءات الحساسة يمكن أن تخضع لموافقة بشرية أو قواعد تصعيد محددة.
ما المقصود بـ Governed AI؟
Governed AI هو ذكاء اصطناعي يعمل ضمن سياسات وضوابط تحدد البيانات التي يمكنه الوصول إليها، والإجراءات التي يمكنه تنفيذها، ومتى يجب أن يتدخل الإنسان، وكيف يتم تسجيل ومراجعة العمليات.
ما علاقة PDPL بالذكاء الاصطناعي في السعودية؟
إذا كان نظام الذكاء الاصطناعي يتعامل مع بيانات شخصية ضمن نطاق PDPL، فيجب على المؤسسة تقييم عمليات جمع البيانات ومعالجتها واستخدامها والاحتفاظ بها ونقلها وفق المتطلبات المعمول بها.
هل يمنع PDPL نقل البيانات الشخصية خارج السعودية؟
ليس بشكل مطلق. يسمح الإطار التنظيمي السعودي بنقل البيانات الشخصية خارج المملكة في حالات محددة وبشروط وضمانات، بما في ذلك متطلبات تتعلق بمستوى الحماية وتقليل البيانات والضمانات المناسبة.
ما هو Read-Only-First AI؟
هو نهج يمنح وكيل الذكاء الاصطناعي صلاحية قراءة واسترجاع البيانات دون منحه صلاحيات تعديل أو حذف واسعة بشكل افتراضي. ويمكن طلب موافقة بشرية قبل تنفيذ الإجراءات الحساسة.
لماذا يحتاج وكلاء الذكاء الاصطناعي إلى Human-in-the-Loop؟
يساعد الإشراف البشري على مراجعة القرارات أو الإجراءات عالية المخاطر قبل تنفيذها، خصوصًا عندما يمكن أن تؤثر على البيانات أو العملاء أو العقود أو الالتزامات المالية.
ما أهمية Audit Logs في الذكاء الاصطناعي؟
تساعد سجلات التدقيق المؤسسة على معرفة ما حدث أثناء استخدام الوكيل، مثل الاستعلامات والبيانات التي تم الوصول إليها والإجراءات التي تم تنفيذها والموافقات المرتبطة بها.
كيف أعرف أن AI agent جاهز للإنتاج؟
يجب اختباره باستخدام بيانات وحالات استخدام حقيقية، وقياس الدقة والأداء والأمان، والتحقق من الصلاحيات وسجلات التدقيق، وإجراء UAT قبل التوسع.
ما أهم مؤشرات قياس نجاح الذكاء الاصطناعي المؤسسي؟
تعتمد المؤشرات على حالة الاستخدام، لكنها قد تشمل TTQ وFCR وAHT ودقة الإجابات وTime-to-Find ومعدلات التصعيد والأخطاء ومحاولات الوصول غير المصرح بها.
هل يمكن للمؤسسات السعودية استخدام AI agents باللغة العربية؟
نعم. يمكن تصميم وكلاء ذكاء اصطناعي لدعم العربية والإنجليزية، لكن يجب اختبار قدرتهم على فهم المصطلحات المؤسسية والاستعلامات العربية الفعلية قبل اعتمادهم على نطاق واسع.
كيف تبدأ المؤسسة بتطبيق الذكاء الاصطناعي الآمن؟
ابدأ بحالة استخدام محددة وعالية القيمة، وحدد البيانات والصلاحيات ومؤشرات الأداء ومخاطر الأمان، ثم نفّذ تجربة محدودة النطاق قبل اتخاذ قرار التوسع.
الكلمات المفتاحية ذات الصلة
الكلمة الأساسية:
- الذكاء الاصطناعي الآمن للمؤسسات
الكلمات المفتاحية الأساسية ذات الصلة:
- الذكاء الاصطناعي الآمن
- أمان الذكاء الاصطناعي
- الذكاء الاصطناعي المؤسسي
- حوكمة الذكاء الاصطناعي
- وكلاء الذكاء الاصطناعي
- وكلاء الذكاء الاصطناعي المحكومون
- الذكاء الاصطناعي المحكوم
- حلول الذكاء الاصطناعي للمؤسسات
- AI Governance
- Enterprise AI Security
- Secure Enterprise AI
- Governed AI
كلمات PDPL والامتثال:
- الذكاء الاصطناعي وPDPL
- امتثال الذكاء الاصطناعي
- PDPL السعودية
- حماية البيانات الشخصية في السعودية
- الامتثال للائحة حماية البيانات الشخصية
- حوكمة البيانات
- خصوصية البيانات
- حماية البيانات في الذكاء الاصطناعي
- نقل البيانات الشخصية خارج السعودية
- AI compliance Saudi Arabia
كلمات الحوكمة والأمان:
- حوكمة وكلاء الذكاء الاصطناعي
- AI agent governance
- AI audit logs
- سجلات تدقيق الذكاء الاصطناعي
- Human-in-the-Loop AI
- الإشراف البشري على الذكاء الاصطناعي
- Read-Only-First AI
- التحكم في الوصول إلى البيانات
- الذكاء الاصطناعي القائم على الصلاحيات
- أمان وكلاء الذكاء الاصطناعي
كلمات تجارية وذات نية شرائية:
- حلول الذكاء الاصطناعي للمؤسسات السعودية
- شركات الذكاء الاصطناعي في السعودية
- AI agents for Saudi enterprises
- أفضل حلول الذكاء الاصطناعي للمؤسسات
- تطبيق الذكاء الاصطناعي في المؤسسات
- تجربة الذكاء الاصطناعي للمؤسسات
- AI pilot Saudi Arabia
- enterprise AI pilot
- AI automation Saudi Arabia
- governed AI Saudi Arabia
Long-Tail Keywords:
- كيف تختار الذكاء الاصطناعي الآمن للمؤسسات
- ما هي حوكمة الذكاء الاصطناعي في المؤسسات
- كيفية تطبيق الذكاء الاصطناعي الآمن في السعودية
- كيفية تقييم وكلاء الذكاء الاصطناعي للمؤسسات
- معايير اختيار وكيل ذكاء اصطناعي آمن
- كيف تضمن المؤسسة أمان وكلاء الذكاء الاصطناعي
- الذكاء الاصطناعي المتوافق مع PDPL في السعودية
- كيفية قياس نجاح الذكاء الاصطناعي المؤسسي
- قائمة التحقق لتبني الذكاء الاصطناعي الآمن
- مخاطر استخدام وكلاء الذكاء الاصطناعي في المؤسسات السعودية