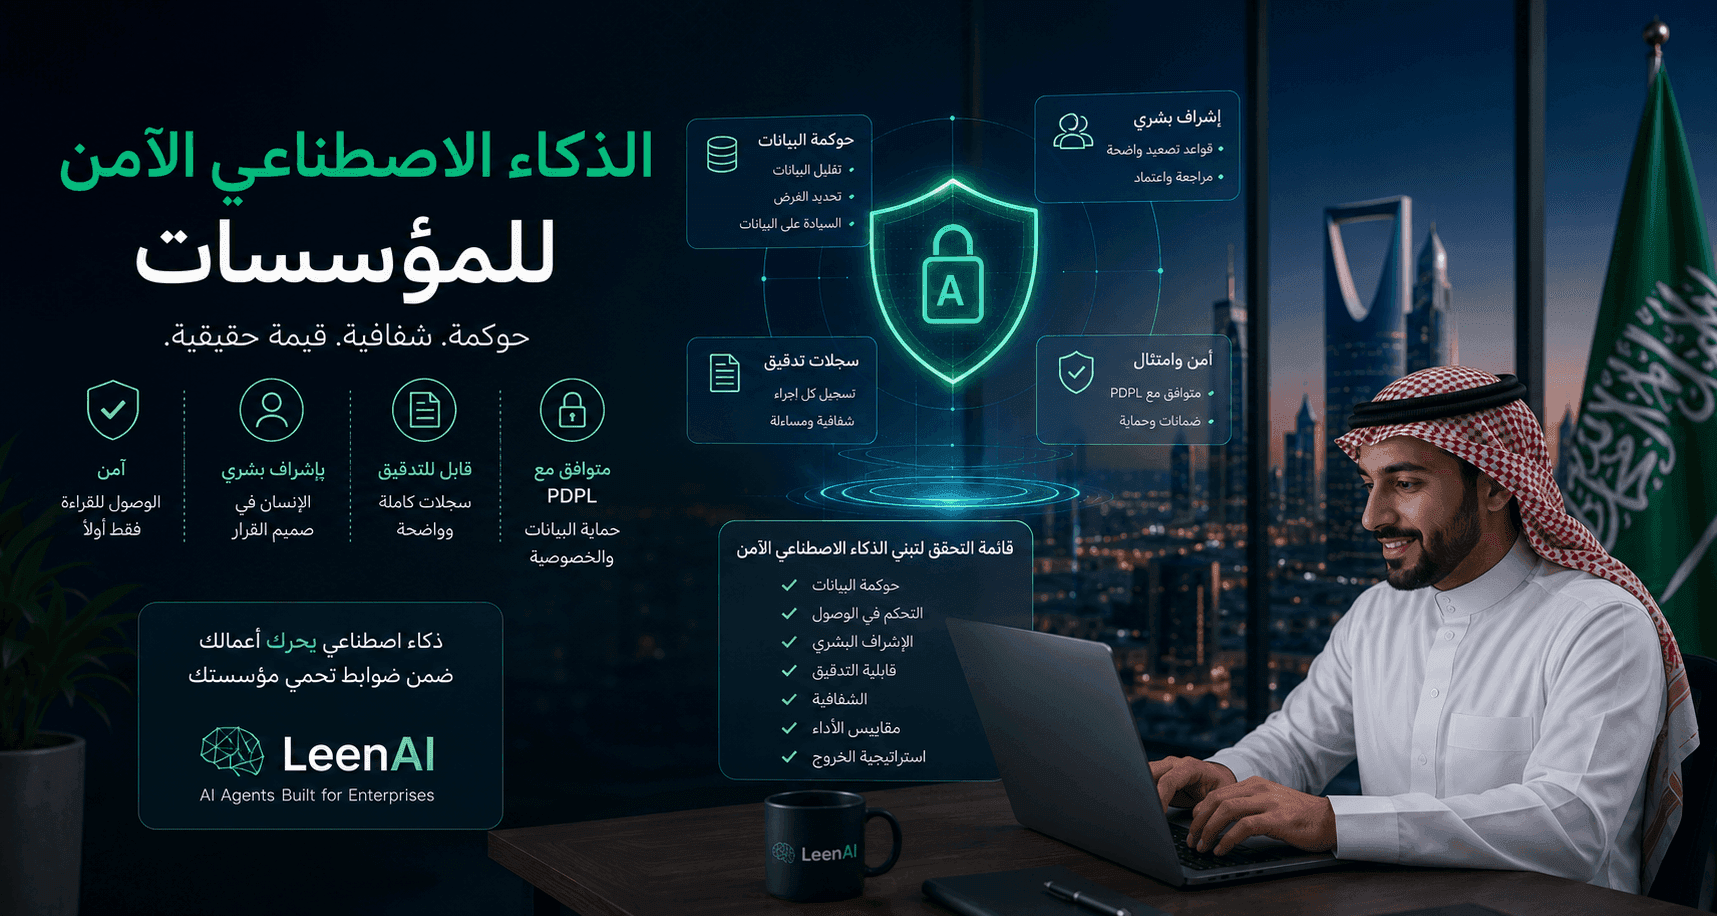
يتطلب امتثال أنظمة الذكاء الاصطناعي لنظام حماية البيانات الشخصية في السعودية تحديد الغرض والأساس النظامي للمعالجة، واستخدام الحد الأدنى الضروري من البيانات، وتقييد الصلاحيات، وتقييم الموردين وعمليات نقل البيانات، وتحديد مدة الاحتفاظ، وتمكين حقوق أصحاب البيانات، وتطبيق ضوابط الأمن والمراقبة والاستجابة للحوادث. ولا يحقق الوصول للقراءة فقط أو الإشراف البشري الامتثال بمفردهما.
تستخدم المؤسسات السعودية الذكاء الاصطناعي في خدمة العملاء والمبيعات والتسعير والبحث داخل المستندات وتحليل العمليات. وقد تحتاج هذه الأنظمة إلى معالجة أسماء العملاء وبيانات الاتصال وسجل الطلبات والمحادثات والعقود وغيرها من البيانات الشخصية.
كلما توسعت قدرة وكيل الذكاء الاصطناعي على استرجاع البيانات واقتراح القرارات وتنفيذ الإجراءات، زادت ضرورة معرفة البيانات التي يستخدمها، والغرض من استخدامها، والجهات التي تصل إليها، ومدة الاحتفاظ بها.
لا ينبغي التعامل مع نظام حماية البيانات الشخصية بوصفه قائمة تقنية تُراجع بعد بناء الحل. يجب مراعاة حماية البيانات منذ اختيار حالة الاستخدام وتصميم التكاملات وحتى مراقبة النظام وحذف البيانات بعد انتهاء الحاجة إليها.
يقدم هذا الدليل إطارًا عمليًا عامًا، ولا يُعد بديلًا عن المراجعة القانونية أو التنظيمية الخاصة بالمؤسسة وقطاعها وحالة استخدامها.
ما معنى امتثال الذكاء الاصطناعي لنظام حماية البيانات الشخصية؟
يعني امتثال الذكاء الاصطناعي أن معالجة النظام للبيانات الشخصية تتم وفق غرض واضح وأساس نظامي مناسب وضوابط تحمي حقوق الأفراد طوال دورة حياة البيانات.
يشمل ذلك البيانات المستخدمة في:
- إعداد النظام واختباره.
- تدريب النماذج أو تحسينها، إذا كان ذلك جزءًا من الحل.
- استرجاع المعلومات.
- تنفيذ الاستدلال وإنشاء المخرجات.
- حفظ المحادثات.
- تسجيل العمليات.
- مراقبة الأداء.
- التحقيق في الأخطاء.
- إنشاء النسخ الاحتياطية.
- مشاركة البيانات مع الموردين أو أطراف المعالجة.
لا يقتصر التقييم على قاعدة البيانات الأصلية. فقد تنتقل البيانات الشخصية إلى ملف مرفوع، أو مطالبة مكتوبة، أو سجل للنظام، أو قاعدة بيانات متجهية، أو نسخة مؤقتة، أو منصة يستخدمها مزود نموذج خارجي.
متى ينطبق نظام حماية البيانات الشخصية على استخدام الذكاء الاصطناعي؟
ينطبق نظام حماية البيانات الشخصية عندما تتضمن حالة استخدام الذكاء الاصطناعي معالجة معلومات مرتبطة بشخص يمكن التعرف عليه بصورة مباشرة أو غير مباشرة، وفق نطاق تطبيق النظام.
قد تشمل البيانات الشخصية داخل أنظمة الذكاء الاصطناعي:
- الاسم.
- رقم الهاتف.
- البريد الإلكتروني.
- رقم الهوية.
- عنوان العميل.
- بيانات الموقع.
- سجل الطلبات والمشتريات.
- سجلات المحادثات.
- بيانات الموظفين.
- معلومات العقود.
- الملاحظات المرتبطة بعميل أو موظف.
- المعرفات الرقمية.
- تسجيلات الصوت أو الصور.
- البيانات التي يمكن جمعها مع معلومات أخرى لتحديد الشخص.
قد يستخدم النظام بيانات أعمال لا تبدو شخصية في البداية، مثل طلب عرض سعر، لكنه قد يحتوي على اسم الموظف ورقم هاتفه وبريده الإلكتروني. لذلك يجب فحص المحتوى الفعلي للبيانات، وليس اسم المستند أو النظام فقط.
من المتحكم في البيانات ومن معالجها؟
يجب تحديد أدوار جميع الأطراف قبل بدء المشروع؛ لأن المسؤوليات والالتزامات تختلف وفق الدور الذي يؤديه كل طرف.
المتحكم في البيانات
المتحكم هو الجهة التي تحدد الغرض من معالجة البيانات الشخصية وطريقة المعالجة. في كثير من حالات استخدام الذكاء الاصطناعي المؤسسي، تكون الشركة العميلة هي المتحكم لأنها تحدد سبب استخدام بيانات العملاء أو الموظفين والنتيجة المطلوبة.
معالج البيانات
المعالج هو الطرف الذي يعالج البيانات الشخصية لصالح المتحكم ووفق تعليماته. قد يكون مزود منصة الذكاء الاصطناعي أو مزود البنية السحابية معالجًا، وفق طبيعة العلاقة والخدمة.
أطراف المعالجة الفرعية
قد يستخدم المزود خدمات أخرى للاستضافة أو النماذج أو التخزين أو المراقبة. ويجب معرفة هذه الأطراف، والبيانات التي تصل إليها، ومكان المعالجة، وشروط الاحتفاظ والحذف.
يجب ألا تفترض المؤسسة أن جميع الأطراف داخل سلسلة التقنية تؤدي الدور نفسه. ينبغي توثيق العلاقة والمسؤوليات داخل الاتفاقيات المناسبة ومراجعتها مع الفريق القانوني أو المسؤول عن الخصوصية.
ما البيانات الشخصية التي يحتاجها نظام الذكاء الاصطناعي؟
يجب أن تستخدم أنظمة الذكاء الاصطناعي الحد الأدنى من البيانات اللازمة لتحقيق الغرض المحدد، وليس جميع البيانات المتاحة داخل أنظمة المؤسسة.
ابدأ بإعداد قائمة توضح:
- كل حقل من البيانات.
- مصدره.
- سبب الحاجة إليه.
- من يستطيع الوصول إليه.
- أين تتم معالجته.
- مدة الاحتفاظ به.
- ما إذا كان يمكن الاستغناء عنه.
- ما إذا كان يمكن إخفاؤه أو استبداله بمعرف.
- ما إذا كان يتضمن بيانات حساسة.
- الأنظمة أو الموردين الذين يستقبلونه.
على سبيل المثال، قد يحتاج وكيل خدمة العملاء إلى رقم الطلب وحالته لحل استفسار، لكنه قد لا يحتاج إلى الملف الكامل للعميل أو جميع معاملاته السابقة.
وقد يحتاج نظام إعداد عروض الأسعار إلى فئة العميل والأسعار التعاقدية، لكنه قد لا يحتاج إلى بيانات شخصية إضافية لا تؤثر في العرض.
كيف تحدد الغرض والأساس النظامي للمعالجة؟
يجب تحديد الغرض من استخدام البيانات قبل منح نظام الذكاء الاصطناعي حق الوصول إليها، ثم تحديد الأساس النظامي المناسب للمعالجة وفق الحالة.
لا ينبغي الاكتفاء بعبارة عامة مثل:
نستخدم البيانات لتحسين خدمات الذكاء الاصطناعي.
الأفضل تحديد غرض واضح، مثل:
استخدام بيانات الاتصال وسجل الطلب المرتبط بالاستفسار للتحقق من حالة الطلب وإعداد مسودة رد لموظف خدمة العملاء.
يجب أيضًا الفصل بين الأغراض المختلفة. فاستخدام البيانات لتقديم الخدمة لا يعني تلقائيًا إمكانية استخدامها لتدريب نموذج عام أو تطوير منتج المورد أو تنفيذ أغراض تسويقية جديدة.
الموافقة ليست الأساس النظامي الوحيد، كما أنها ليست الحل المناسب لكل حالة. يجب على المؤسسة تحديد وتوثيق الأساس الملائم بالتعاون مع المختصين، ومراجعة ما إذا كان الغرض الجديد متوافقًا مع الغرض الذي جُمعت البيانات من أجله أو يحتاج إلى إجراء إضافي.
هل تحتاج حالة استخدام الذكاء الاصطناعي إلى تقييم أثر؟
قد تحتاج بعض حالات الاستخدام إلى تقييم أثر معالجة البيانات الشخصية، خصوصًا عندما يمكن أن تؤدي المعالجة إلى مخاطر مرتفعة على حقوق الأفراد أو عند استخدام بيانات حساسة أو تقنيات وعمليات جديدة ذات أثر مهم.
يساعد تقييم الأثر على:
- وصف حالة الاستخدام.
- تحديد البيانات المستخدمة.
- توضيح أغراض المعالجة.
- رسم تدفقات البيانات.
- تحديد الموردين والأطراف الخارجية.
- تقييم ضرورة البيانات وتناسبها.
- تحديد المخاطر المحتملة.
- تقدير احتمال وقوع المخاطر وأثرها.
- وضع ضوابط لتقليل المخاطر.
- توثيق القرار قبل الإطلاق.
لا يجب تنفيذ تقييم الأثر بوصفه نموذجًا ورقيًا بعد اكتمال المشروع. قيمته الحقيقية تظهر عندما يؤثر في تصميم النظام والصلاحيات ونطاق البيانات ومسار المراجعة البشرية.
توفر المنصة الوطنية لحوكمة البيانات خدمة رسمية متعلقة بتقييم الأثر على معالجة البيانات الشخصية، ويجب على المؤسسة مراجعة المتطلبات المطبقة على حالتها.
كيف تطبق تقليل البيانات في وكلاء الذكاء الاصطناعي؟
يتطلب تقليل البيانات تحديد البيانات الضرورية للمهمة ومنع وصول النظام إلى ما يزيد عليها.
يمكن تطبيق ذلك من خلال:
تحديد الحقول المطلوبة
بدلًا من منح الوكيل وصولًا إلى ملف العميل بالكامل، حدد الحقول التي يحتاجها لتنفيذ المهمة.
تقييد نطاق البحث
إذا كان النظام يبحث داخل المستندات، فحدد المجلدات والمصادر والفئات التي يسمح له باستخدامها وفق دور المستخدم والغرض.
استخدام معرفات بديلة
يمكن استخدام معرف العميل أو الطلب بدلًا من عرض الاسم وبيانات الاتصال عندما لا تكون الهوية ضرورية للمهمة.
إخفاء بعض البيانات
يمكن إخفاء أو حجب الحقول الحساسة من المستندات قبل إرسالها إلى النظام إذا لم تكن مطلوبة.
تقليل بيانات السجلات
لا تسجل المطالبات والمحادثات والبيانات الخام كاملةً بصورة افتراضية. سجل المعلومات التشغيلية اللازمة فقط.
منع الاستخدام الثانوي
لا تسمح باستخدام البيانات لتدريب النماذج أو تحسين خدمات خارج نطاق الغرض دون تقييم وتوثيق مناسبين.
الذكاء الاصطناعي لا يحتاج دائمًا إلى أكبر كمية ممكنة من البيانات. يحتاج إلى البيانات المناسبة والحديثة والمرتبطة بالمهمة.
ما الفرق بين إخفاء الهوية والترميز؟
يجب التمييز بين البيانات التي أُخفيت هويتها بصورة فعلية وبين البيانات التي استُبدلت معرفاتها فقط.
إخفاء الهوية
يعني معالجة البيانات بطريقة تجعل إعادة تحديد الشخص غير ممكنة بصورة عملية، مع مراعاة الوسائل المتاحة بصورة معقولة.
إذا كان من الممكن إعادة ربط البيانات بالشخص باستخدام مصدر إضافي، فقد لا تكون مجهولة الهوية بصورة كاملة.
الترميز أو الاستعاضة عن المعرفات
يعني استبدال الاسم أو رقم الهوية برمز، مع الاحتفاظ بطريقة لإعادة الربط. تساعد هذه الطريقة على تقليل التعرض، لكنها لا تحول البيانات بالضرورة إلى بيانات غير شخصية.
يجب التعامل مع البيانات المرمزة بوصفها محمية وتطبيق صلاحيات وضوابط على مفاتيح إعادة الربط.
هل يكفي تشغيل وكيل الذكاء الاصطناعي بصلاحية القراءة فقط؟
لا تكفي صلاحية القراءة فقط لتحقيق الامتثال، لكنها قد تكون ضابطًا مهمًا لتقليل مخاطر تعديل السجلات أو تنفيذ إجراءات غير معتمدة.
هناك أربع مسائل مختلفة يجب التحكم فيها:
- نطاق البيانات: ما المعلومات التي يستطيع النظام رؤيتها؟
- صلاحية القراءة: هل يستطيع استرجاع البيانات فقط؟
- صلاحية الكتابة: هل يستطيع تعديل سجل أو إنشاءه؟
- صلاحية التنفيذ: هل يستطيع إرسال رسالة أو اعتماد قرار أو تشغيل إجراء؟
قد يكون النظام للقراءة فقط، لكنه يستطيع الوصول إلى قاعدة بيانات كاملة لا يحتاج إليها. في هذه الحالة، لا يزال نطاق الوصول أوسع من الضروري.
لذلك يجب الجمع بين أقل الصلاحيات وتقليل البيانات وتحديد المصادر والمراجعة الدورية للوصول.
هل يمكن للمورد استخدام بيانات المؤسسة في تدريب النماذج؟
يجب ألا تفترض المؤسسة أن بياناتها لن تُستخدم في التدريب أو تحسين الخدمة. ينبغي الحصول على إجابة واضحة وموثقة من كل مورد مشارك.
اسأل:
- هل تُستخدم المدخلات أو المخرجات لتدريب نموذج عام؟
- هل يمكن تعطيل هذا الاستخدام؟
- هل تُستخدم البيانات في تحسين الخدمة أو تقييمها يدويًا؟
- هل يصل موظفو المورد إلى البيانات؟
- ما مدة الاحتفاظ بالمدخلات والمخرجات؟
- هل توجد نسخة مؤقتة أو مخزنة في السجلات؟
- ما مزود النموذج الأساسي؟
- ما الأطراف الفرعية المشاركة؟
- هل تختلف الشروط بين بيئة الاختبار والإنتاج؟
- ماذا يحدث للبيانات عند انتهاء العقد؟
يجب أن تتوافق الإجابات مع العقود والإعدادات الفنية الفعلية، لا مع العبارات التسويقية العامة.
كيف تتعامل مع المحادثات والمطالبات وسجلات النظام؟
قد تحتوي المطالبات والمحادثات على بيانات شخصية حتى لو لم تكن قاعدة البيانات الأساسية جزءًا من المشروع.
قد يكتب الموظف داخل المحادثة:
- اسم العميل.
- رقم هاتفه.
- تفاصيل شكواه.
- معلومات مالية.
- بيانات صحية.
- تفاصيل عقد.
- معلومات عن موظف آخر.
لذلك يجب أن تشمل ضوابط البيانات:
- واجهة المحادثة.
- سجل المطالبات.
- المرفقات.
- المخرجات.
- بيانات التقييم.
- تقارير الأخطاء.
- أدوات المراقبة.
- سجلات الدعم الفني.
ينبغي تحديد ما يُسجل، ومن يستطيع الوصول إليه، ومدة الاحتفاظ به، وكيفية حذفه. كما يجب تدريب الموظفين على عدم إدخال بيانات غير ضرورية داخل الأدوات.
ما دور الإنسان في الحلقة؟
تساعد المراجعة البشرية على إدارة المخاطر عندما ينتج النظام قرارًا أو إجراءً يمكن أن يؤثر في الأشخاص أو المؤسسة.
لا تحتاج كل عملية معالجة إلى موافقة بشرية منفصلة. يعتمد ذلك على:
- حساسية البيانات.
- أثر القرار.
- قيمة المعاملة.
- مستوى ثقة النظام.
- إمكانية اكتشاف الخطأ.
- إمكانية التراجع عن الإجراء.
- القواعد التنظيمية والقطاعية.
- سياسة المؤسسة.
قد يحتاج الإنسان إلى المراجعة عندما:
- يقترح النظام خصمًا استثنائيًا.
- يرسل ردًا في شكوى حساسة.
- لا يجد مصدرًا موثوقًا.
- تتعارض البيانات.
- يقل مستوى الثقة.
- يؤدي القرار إلى التزام مالي أو تعاقدي.
- يتعامل النظام مع حالة لم تُختبر سابقًا.
يجب أن يرى المراجع المعلومات اللازمة لاتخاذ القرار، لا أن يحصل على زر موافقة دون سياق.
كيف تحافظ على سجلات تدقيق مناسبة؟
تساعد سجلات التدقيق المؤسسة على معرفة ما حدث، والتحقيق في الأخطاء، ومراجعة الصلاحيات والموافقات.
قد تسجل المؤسسة:
- هوية المستخدم أو النظام.
- وقت العملية.
- نوع الإجراء.
- مصدر البيانات المستخدم.
- معرف السجل عند الحاجة.
- حالة العملية.
- مستوى الثقة.
- حدوث التصعيد.
- الموافقة أو الرفض.
- التعديل الذي أجراه المستخدم.
- إصدار النظام أو التعليمات.
- الأخطاء الفنية.
لا ينبغي تسجيل البيانات الشخصية الخام كاملةً إلا إذا كانت ضرورية ومبررة. فنسخ المدخلات إلى السجلات قد يزيد كمية البيانات ويخلق مصدرًا جديدًا يحتاج إلى الحماية.
يجب كذلك تحديد:
- من يستطيع الوصول إلى السجلات.
- كيفية حمايتها من التعديل غير المصرح به.
- مدة الاحتفاظ بها.
- طريقة مراقبتها.
- طريقة تصديرها عند الحاجة.
- كيفية حذف البيانات الشخصية منها عند انطباق المتطلبات.
سجلات التدقيق تدعم المساءلة، لكنها لا تثبت الامتثال بمفردها.
كيف تمكّن حقوق أصحاب البيانات؟
يجب أن تستطيع المؤسسة العثور على البيانات الشخصية المرتبطة بالفرد والتعامل مع طلباته وفق الحقوق والشروط والاستثناءات التي يحددها النظام.
قد تحتاج العملية إلى البحث داخل:
- قاعدة البيانات الأساسية.
- نظام CRM.
- سجلات المحادثات.
- الملفات المرفوعة.
- قواعد المعرفة.
- الفهارس.
- قواعد البيانات المتجهية.
- سجلات الدعم.
- أنظمة الموردين.
يجب تحديد:
- الجهة التي تستقبل الطلب.
- طريقة التحقق من هوية مقدم الطلب.
- الأنظمة التي يجب البحث فيها.
- مسؤولية كل مورد.
- آلية تصحيح البيانات.
- آلية إتلافها عند انطباق الحق.
- طريقة توثيق الاستجابة.
- المدة المطلوبة لتنفيذ الطلب وفق المتطلبات المطبقة.
قد تتطلب بعض الحالات الاحتفاظ ببيانات معينة لأسباب نظامية أو تعاقدية؛ لذلك لا ينبغي تقديم حق الإتلاف بوصفه مطلقًا في جميع الظروف.
كيف تحدد مدة الاحتفاظ وتحذف البيانات؟
يجب ربط مدة الاحتفاظ بالغرض والمتطلبات النظامية والتشغيلية، وليس بسعة التخزين المتاحة.
ضع سياسة منفصلة لكل نوع من البيانات:
- بيانات الاختبار.
- المستندات المرفوعة.
- المحادثات.
- المخرجات.
- سجلات التشغيل.
- تقارير التقييم.
- بيانات الأخطاء.
- النسخ المؤقتة.
- النسخ الاحتياطية.
وعند الحذف، تحقق من جميع الطبقات التي قد توجد فيها البيانات، ومنها:
- قاعدة البيانات الأصلية.
- التخزين المؤقت.
- فهارس البحث.
- قواعد البيانات المتجهية.
- ملفات التصدير.
- سجلات النظام.
- بيئات الاختبار.
- أنظمة الموردين.
- النسخ الاحتياطية وفق دورة الاحتفاظ المعتمدة.
يجب اختبار عملية الحذف للتأكد من أنها تعمل فعليًا، وليس الاكتفاء بوجودها في السياسة.
كيف تقيّم نقل البيانات خارج المملكة؟
لا يعني الامتثال أن جميع البيانات يجب أن تبقى داخل المملكة في كل الحالات، لكن نقل البيانات الشخصية خارج السعودية يخضع لشروط وضمانات وإجراءات يجب تقييمها.
اسأل كل مورد:
- أين تُخزن البيانات؟
- أين يعمل النموذج؟
- أين تُعالج المرفقات؟
- هل تنتقل السجلات إلى دولة أخرى؟
- أين يوجد فريق الدعم؟
- ما الأطراف الفرعية؟
- ما الغرض من النقل؟
- ما أنواع البيانات المنقولة؟
- هل تشمل بيانات حساسة؟
- ما الضمانات المطبقة؟
- هل يمكن اختيار منطقة استضافة مختلفة؟
- ماذا يحدث في عمليات النقل اللاحقة؟
قد تتطلب بعض الحالات تقييمًا للمخاطر أو ضمانات وأحكامًا تعاقدية مناسبة. يجب مراجعة لائحة نقل البيانات الشخصية خارج المملكة والمتطلبات السارية مع المختصين قبل الإطلاق.
ماذا يجب أن يتضمن تقييم مورد الذكاء الاصطناعي؟
لا يقتصر تقييم المورد على دقة النموذج أو سرعة التنفيذ. يجب أن يغطي دورة حياة البيانات والتشغيل بالكامل.
راجع:
- وصف الخدمة والغرض.
- نوع البيانات المطلوبة.
- دور المورد في المعالجة.
- أطراف المعالجة الفرعية.
- مكان المعالجة والتخزين.
- استخدام البيانات في التدريب.
- التشفير وضوابط الوصول.
- الفصل بين بيانات العملاء.
- التسجيل والمراقبة.
- الاحتفاظ والحذف.
- الاستجابة للحوادث.
- دعم حقوق أصحاب البيانات.
- نقل البيانات خارج المملكة.
- شروط انتهاء الخدمة.
- إمكانية استرجاع البيانات.
- نتائج الاختبارات الأمنية المتاحة.
- الالتزامات عند تغيير الموردين الفرعيين.
- مسؤوليات الطرفين.
يجب أن تنعكس نتائج التقييم في العقد والإعدادات الفنية وخطة التشغيل.
كيف تستجيب المؤسسة لتسرب البيانات أو إساءة استخدامها؟
يجب أن تشمل خطة الاستجابة الحوادث التي يكون فيها الذكاء الاصطناعي سببًا أو قناةً أو طرفًا متأثرًا.
قد تشمل الحوادث:
- وصول مستخدم إلى بيانات لا تخصه.
- ظهور بيانات عميل داخل إجابة لمستخدم آخر.
- إرسال معلومات إلى الطرف الخطأ.
- تسجيل بيانات حساسة في السجلات.
- اختراق حساب خدمة.
- استخدام بيانات خارج الغرض المحدد.
- تسريب مطالبة أو مرفق.
- احتفاظ المورد بالبيانات مدة أطول من المتفق عليها.
- فشل حذف البيانات من أحد الأنظمة.
يجب أن تحدد الخطة:
- كيفية اكتشاف الحادث.
- من يستقبل البلاغ.
- من يستطيع إيقاف النظام.
- كيفية سحب الصلاحيات.
- طريقة عزل التكامل.
- كيفية حفظ الأدلة.
- طريقة تقييم الأثر.
- الجهات الداخلية التي يجب إشراكها.
- مسؤولية المورد.
- التزامات الإبلاغ عند انطباقها.
- طريقة تصحيح السبب ومنع التكرار.
توفر المنصة الوطنية لحوكمة البيانات خدمة رسمية لإشعارات تسرب البيانات الشخصية، وينبغي للمؤسسة مراجعة المتطلبات والإجراءات المطبقة على حالتها.
ما الاختبارات المطلوبة قبل إطلاق نظام الذكاء الاصطناعي؟
يجب اختبار الخصوصية والأمن والأداء التشغيلي معًا قبل الانتقال إلى الاستخدام الفعلي.
تشمل الاختبارات:
- التأكد من حدود الصلاحيات.
- محاولة الوصول إلى بيانات خارج نطاق المستخدم.
- اختبار عزل بيانات الأقسام والعملاء.
- التأكد من عدم تسجيل بيانات غير ضرورية.
- اختبار الحذف والاحتفاظ.
- اختبار الحالات منخفضة الثقة.
- اختبار التصعيد والموافقة البشرية.
- التحقق من المصادر المستخدمة.
- اختبار المرفقات الضارة أو غير المتوقعة.
- اختبار البيانات العربية والإنجليزية.
- اختبار دقة استخراج البيانات.
- اختبار الأخطاء والحالات الاستثنائية.
- اختبار إيقاف النظام وسحب صلاحياته.
- اختبار العودة إلى العملية اليدوية.
- مراجعة أثر تحديثات النموذج.
يجب توثيق نتائج الاختبارات والمشكلات التي عولجت والمخاطر المتبقية قبل اعتماد النظام.
ما قائمة التحقق قبل تشغيل نظام ذكاء اصطناعي؟
قبل الإطلاق، تحقق من النقاط التالية:
- تحديد حالة الاستخدام والغرض التجاري.
- تعيين مالك مسؤول عن النظام.
- تحديد المتحكم والمعالج والأطراف الفرعية.
- رسم تدفقات البيانات.
- حصر البيانات الشخصية المستخدمة.
- تحديد الأساس النظامي المناسب.
- مراجعة إشعار الخصوصية عند الحاجة.
- تطبيق تقليل البيانات.
- تحديد مصادر البيانات المعتمدة.
- تقييد صلاحيات الوصول.
- الفصل بين القراءة والكتابة والتنفيذ.
- تقييم الحاجة إلى تقييم أثر.
- مراجعة استخدام البيانات في التدريب.
- تقييم مكان التخزين والمعالجة.
- مراجعة عمليات النقل خارج المملكة.
- تحديد سياسات الاحتفاظ والحذف.
- تمكين التعامل مع طلبات أصحاب البيانات.
- تحديد نقاط المراجعة البشرية.
- إعداد سجلات تشغيل مناسبة.
- اختبار العربية والإنجليزية.
- اختبار الحالات الاستثنائية والأخطاء.
- مراجعة العقود مع الموردين.
- تدريب المستخدمين.
- إعداد خطة استجابة للحوادث.
- تحديد طريقة إيقاف النظام.
- وضع مؤشرات للأداء والمخاطر.
- جدولة مراجعة دورية بعد الإطلاق.
كيف يمكن لـLeenAI دعم جهود الامتثال؟
تبني LeenAI وكلاء ذكاء اصطناعي مرتبطين بعمليات محددة داخل المؤسسات السعودية، ويمكن تصميم نطاق كل مشروع بما يدعم ضوابط البيانات والصلاحيات والمراجعة البشرية وقابلية التتبع.
قد يساعد SmartQuote على معالجة طلبات RFQ الواردة، واستخراج البنود، ومطابقتها مع بيانات المنتجات والأسعار، وإنشاء مسودة عرض يراجعها مسؤول مخول من فريق المبيعات أو التسعير.
وقد يساعد WhatsApp CX على تصنيف استفسارات العملاء واسترجاع إجابات من مصادر معتمدة وتصعيد الحالات التي تحتاج إلى تدخل بشري.
أما OpsRAG فيساعد الموظفين على البحث داخل الوثائق والمعرفة التشغيلية وفق المصادر والصلاحيات التي تحددها المؤسسة.
يمكن أن يتضمن المشروع التجريبي خلال 6–8 أسابيع اختبار قبول المستخدم، وتقييم جودة المخرجات، وأدلة التشغيل، والتدريب، ومعايير قبول مرتبطة بالأداء.
لكن هذه العناصر لا تثبت الامتثال القانوني بمفردها. يجب تحديد الضوابط النهائية وفق حالة الاستخدام وبيانات المؤسسة وأنظمتها وعقودها ومتطلبات قطاعها، مع مراجعة المختصين عند الحاجة.
كيف تبدأ المؤسسة؟
ابدأ بحالة استخدام واحدة يمكن تحديد بياناتها والغرض منها ومسؤولياتها بصورة واضحة.
ثم:
- ارسم تدفقات البيانات.
- حدد البيانات الشخصية الضرورية.
- راجع الأساس النظامي.
- قيم الموردين والأطراف الفرعية.
- طبق أقل الصلاحيات.
- حدد المراجعة البشرية وفق المخاطر.
- اختبر الاحتفاظ والحذف وحقوق الأفراد.
- جهز خطة للحوادث.
- قِس الأداء والمخاطر.
- وثق القرار قبل التوسع.
لا يتحقق امتثال الذكاء الاصطناعي لنظام حماية البيانات الشخصية بمجرد تشغيل النظام بصلاحية القراءة أو إضافة زر للموافقة البشرية. يتحقق من خلال إدارة دورة حياة البيانات بالكامل، وتوزيع المسؤوليات، واختبار الضوابط، ومراجعة النظام بصورة مستمرة.
عندما تُدمج حماية البيانات منذ مرحلة التصميم، تستطيع المؤسسة استخدام الذكاء الاصطناعي بطريقة أكثر وضوحًا وقابلية للمراجعة، مع الحفاظ على ثقة العملاء والموظفين وأصحاب المصلحة.